MCP چیست؟ راهنمای ساده Model Context Protocol و نکتههای امنیتی آن
پروتکل MCP راه استاندارد اتصال هوش مصنوعی به ابزارها و دادههاست. به زبان ساده توضیح میدهیم چطور کار میکند، کجا به کار کسبوکار میآید و چه خطرهای امنیتی دارد.
- MCP چیست
- Model Context Protocol
- ایجنت هوش مصنوعی
- امنیت MCP
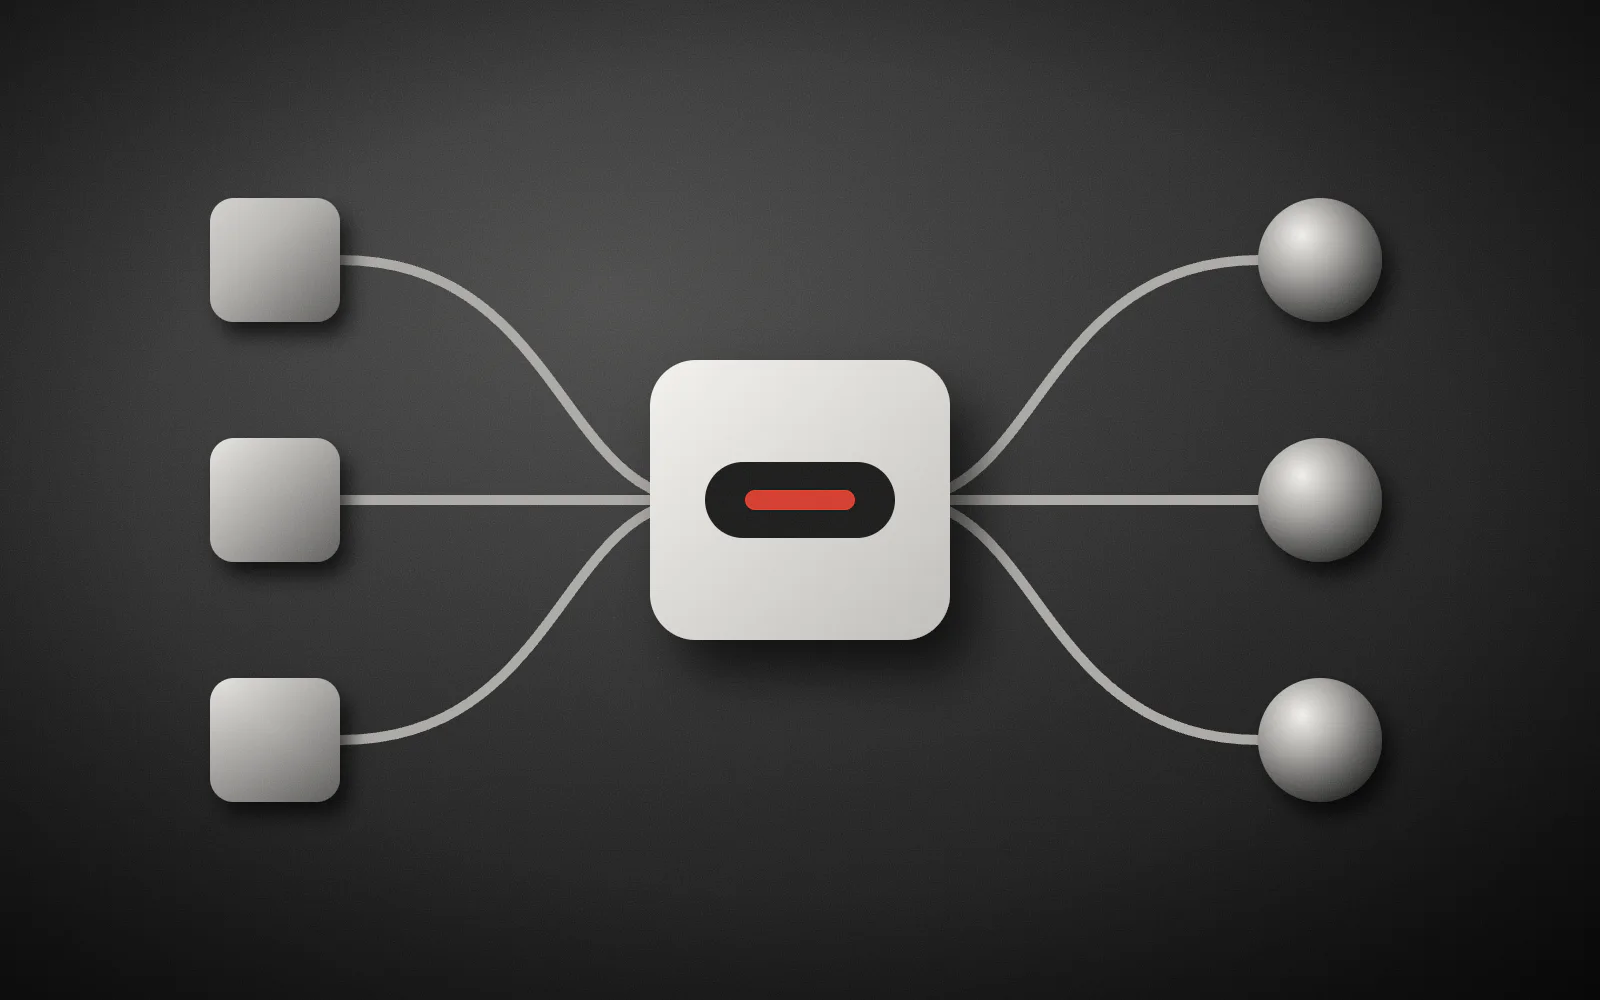
مدلهای هوش مصنوعی بهتنهایی به تقویم، دیتابیس یا سیستم فروش شما دسترسی ندارند. تا چند وقت پیش، برای هر اتصال باید یک کد اختصاصی نوشته میشد. MCP یا Model Context Protocol برای حل همین مشکل ساخته شد.
MCP به زبان ساده
طبق مستندات رسمی، MCP یک استاندارد متنباز برای اتصال اپلیکیشنهای هوش مصنوعی به سیستمهای بیرونی است. خود مستندات آن را به درگاه USB-C تشبیه میکنند: یک بار یک اتصال استاندارد میسازید و ابزارهای مختلفی که از این استاندارد پشتیبانی میکنند میتوانند از آن استفاده کنند.
اجزای MCP
بر اساس مستندات معماری سه نقش اصلی وجود دارد:
- میزبان (Host): اپلیکیشن هوش مصنوعی، مثل یک دستیار یا محیط برنامهنویسی.
- کلاینت (Client): بخشی از میزبان که با یک سرور ارتباط را نگه میدارد.
- سرور (Server): برنامهای که داده یا قابلیت را در اختیار میگذارد.
سرور سه نوع چیز ارائه میدهد:
| نوع | کاربرد | مثال |
|---|---|---|
| ابزار (Tool) | انجام یک کار | جستجو یا ثبت سفارش |
| منبع (Resource) | ارائه داده | ساختار دیتابیس یا محتوای فایل |
| پرامپت (Prompt) | قالب آماده گفتگو | الگوی تحلیل گزارش |
ارتباط با JSON-RPC 2.0 انجام میشود و دو روش انتقال دارد: stdio برای سرورهای محلی روی همان سیستم و Streamable HTTP برای سرورهای راهدور.
MCP به چه کار کسبوکار میآید؟
- کارمند از دستیار میپرسد «فروش این هفته چقدر بود؟» و جواب از داده واقعی میآید.
- پشتیبانی وضعیت سفارش مشتری را از داخل چت میبیند.
- برنامهنویس به ایجنت اجازه میدهد خطاهای ثبتشده را بخواند و علت را پیدا کند.
- محصول شما از طریق یک سرور MCP در دستیارهای هوش مصنوعی در دسترس قرار میگیرد.
خطرهای امنیتی را جدی بگیرید
اگر MCP به مدل اجازه انجام کار میدهد، هر خطایی هم میتواند اثر واقعی داشته باشد. راهنمای امنیتی رسمی MCP چند خطر مشخص را نام میبرد:
- عبور دادن توکن (Token passthrough): سرور توکنی را قبول کند که برای خودش صادر نشده و آن را به سرویس بعدی بفرستد. مشخصات MCP این کار را صریحاً ممنوع کرده است.
- معاون فریبخورده (Confused deputy): سرور واسط طوری فریب بخورد که بدون رضایت واقعی کاربر، به مهاجم دسترسی بدهد.
- SSRF: سرور مخرب، کلاینت را به درخواست زدن به سرویسهای داخلی شبکه وادار کند.
- سرور محلی آلوده: نصب یک سرور یعنی اجرای کد روی سیستم شما، با همان سطح دسترسی برنامه میزبان.
- دسترسی بیش از حد: توکنی با دسترسی گسترده اگر لو برود، خسارتش هم گسترده است.
خطر دیگری که در منابع مختلف مطرح میشود مسمومسازی ابزار است: توضیح هر ابزار را سرور تعیین میکند و سرور مخرب میتواند دستور پنهانی در آن بگذارد که مدل از آن پیروی کند.
چکلیست استفاده امن
- فقط سرورهایی را نصب کنید که منبعشان را میشناسید و دستور اجرای آنها را خواندهاید.
- سرورهای محلی را در محیط ایزوله اجرا کنید.
- دسترسیها را حداقلی نگه دارید و با فقطخواندنی شروع کنید.
- برای کارهای حساس مثل پرداخت، حذف داده یا ارسال پیام، تأیید انسانی بگذارید.
- روی سرور راهدور با OAuth احراز هویت کنید و مخاطب هر توکن را بررسی کنید.
- هر فراخوانی ابزار را با هویت کاربر لاگ کنید.
- برای هر حوزه یک سرور کوچک بسازید، نه یک سرور بزرگ با دهها ابزار نامرتبط.
MCP راه اتصال را استاندارد کرده است، ولی تصمیم درباره اینکه هوش مصنوعی به چه چیزی دسترسی داشته باشد، هنوز با شماست.
از کجا شروع کنیم؟
اول یک سرور فقطخواندنی برای یک نیاز واقعی بسازید، مثلاً گزارش فروش. اگر مفید بود، قدمبهقدم قابلیت نوشتن را با تأیید انسانی اضافه کنید. فهرست سرورهای MCP را هم میتوانید در چشم ببینید.
اگر میخواهید سیستم کسبوکارتان را امن به هوش مصنوعی وصل کنید، پروژهتان را برایم توضیح دهید.